CittadiniCronaca
Phishing via PEC ed email: attenzione alle false fatture elettroniche
Il meccanismo consiste nell’inviare comunicazioni che sembrano provenire dall’Agenzia delle Entrate, dal Sistema di Interscambio (SdI), da fornitori o da altri soggetti con cui si intrattengono abitualmente rapporti commerciali

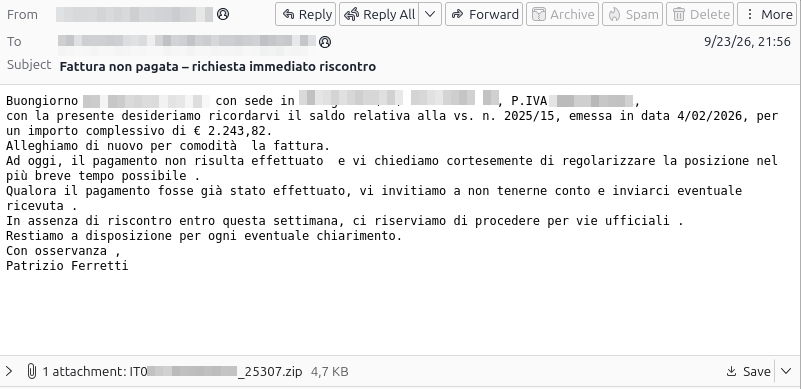
TORINO – È un tentativo di truffa molto vecchio, ma che continua a girare e fare danni. Si tratta del phishing via Pec o mail semplice sulla fatturazione elettronica. I criminali informatici sfruttano la fiducia nella posta elettronica certificata e nelle comunicazioni dell’Agenzia delle Entrate e il fatto che la fatturazione elettronica è diventata una componente ordinaria della vita di imprese, professionisti e cittadini. Proprio questa familiarità viene sfruttata dai criminali informatici per realizzare campagne di phishing, utilizzando sia la posta elettronica ordinaria sia la Posta Elettronica Certificata o PEC.
Come funziona la truffa
Il meccanismo consiste nell’inviare comunicazioni che sembrano provenire dall’Agenzia delle Entrate, dal Sistema di Interscambio (SdI), da fornitori o da altri soggetti con cui si intrattengono abitualmente rapporti commerciali. Nel messaggio si parla di una fattura elettronica da consultare, di un documento da scaricare, di un pagamento non registrato oppure della necessità di aggiornare le proprie informazioni.
L’obiettivo, però, non è trasmettere una fattura. I truffatori vogliono convincere il destinatario ad aprire un allegato, cliccare su un collegamento o inserire credenziali e informazioni riservate. In alcuni casi, l’operazione può portare all’installazione di malware sul computer, con conseguenze potenzialmente gravi per la sicurezza dei dati personali e aziendali.
Si tratta mail che hanno come oggetto la dicitura “Invio File <XXXXXXXXXX>” e che hanno come obiettivo la raccolta di informazioni da utilizzare per frodare il destinatario. Il testo del messaggio appare sensato in quanto è ripreso da comunicazioni analoghe dal Sistema di Interscambio (SdI), spesso in italiano e inglese. I messaggi contengono attachments vari che possono essere pericolosi
L’Agenzia, nel dichiararsi estranea a tali fatti, invita i cittadini a fare particolare attenzione alle mail provenienti da utenze sconosciute o sospette che richiedono di modificare l’indirizzo di recapito per le successive comunicazione con il Sistema di Interscambio e a cestinarle immediatamente.
Il CERT-AGID, il Computer Emergency Response Team dell’Agenzia per l’Italia Digitale, ha segnalato nel corso del 2026 diverse campagne di phishing che sfruttano caselle PEC compromesse oppure create appositamente per attività illecite. Il problema è particolarmente delicato perché un messaggio proveniente da un indirizzo PEC apparentemente autentico può risultare molto più convincente rispetto a una normale email proveniente da un mittente sconosciuto.
I criminali possono infatti sfruttare account di aziende, professionisti o organizzazioni precedentemente compromessi, utilizzandoli per distribuire comunicazioni fraudolente ad altri destinatari.
Le vittime ricevono una PEC che contiene un archivio compresso apparentemente collegato a una fattura elettronica. All’interno si trova un file HTML che, una volta aperto, presenta una schermata con un pulsante per scaricare il documento. Il presunto download della fattura conduce invece verso un’infrastruttura malevola, attraverso la quale può essere avviata una procedura di compromissione del computer.
La grafica e il linguaggio utilizzati sono studiati per riprodurre l’aspetto delle comunicazioni amministrative e fiscali reali. L’utente, abituato a ricevere quotidianamente fatture, notifiche e documenti contabili, può essere indotto ad aprire il file senza particolari sospetti.
L’Agenzia delle Entrate ha preso le distanze da queste comunicazioni, chiarendo di essere estranea alla campagna fraudolenta e invitando gli utenti a non aprire gli allegati e a non seguire i collegamenti contenuti nei messaggi sospetti.
Le caselle di posta elettronica ordinaria vengono utilizzate per distribuire messaggi che imitano le comunicazioni di fornitori, aziende, studi professionali e servizi amministrativi.
Tra le formule più frequenti si trovano:
- fattura elettronica in attesa di consultazione;
- fattura non recapitata o non consegnata;
- documento contabile da scaricare;
- pagamento non contabilizzato;
- richiesta di aggiornamento dei dati di fatturazione;
- comunicazione relativa a un’anomalia nel Sistema di Interscambio;
- sollecito per una fattura scaduta.
L’Agenzia delle Entrate ha già richiamato in passato l’attenzione sulle false comunicazioni relative alla fatturazione elettronica.
L’Agenzia aveva ricordato che le PEC ufficiali del Sistema di Interscambio utilizzano indirizzi del tipo sdiNN@pec.fatturapa.it, con un numero progressivo di due cifre, e prevedono specifiche caratteristiche e allegati conformi alle regole tecniche della fatturazione elettronica.
Queste indicazioni rappresentano un elemento utile per riconoscere alcune comunicazioni, ma non devono essere considerate una garanzia assoluta: anche gli indirizzi apparentemente autentici possono essere coinvolti in fenomeni di compromissione.
In caso di dubbio è sempre preferibile verificare le fatture attraverso i canali ufficiali, accedendo autonomamente all’area riservata dell’Agenzia delle Entrate e al servizio di consultazione delle fatture elettroniche, senza utilizzare i link contenuti nell’email ricevuta.
Come evitare di cadere nelle truffe
Per ridurre il rischio di essere vittime di queste campagne di phishing è importante adottare alcune semplici precauzioni.
- Controllare sempre il mittente. Non basta che il nome visualizzato sia quello di un ente pubblico, di una banca o di un fornitore conosciuto. Bisogna verificare l’indirizzo effettivo dal quale proviene il messaggio.
- Non aprire allegati sospetti. Particolare attenzione va riservata agli archivi compressi, ai file HTML e agli allegati inattesi che promettono di contenere fatture o documenti amministrativi.
- Non cliccare automaticamente sui collegamenti. Se una comunicazione invita a scaricare una fattura, aggiornare i dati o verificare un pagamento, è meglio raggiungere autonomamente il sito ufficiale del servizio interessato.
- Non comunicare credenziali e dati bancari. Nessuna comunicazione inattesa dovrebbe indurre a inserire password, codici di accesso, dati delle carte di pagamento o informazioni riservate attraverso pagine raggiunte da un link ricevuto via email.
- Verificare le richieste di pagamento. In caso di fatture, solleciti o presunte anomalie contabili, è opportuno contattare il fornitore attraverso un recapito già conosciuto, senza utilizzare i riferimenti presenti nel messaggio sospetto.
Se si è aperto un allegato o si è cliccato su un collegamento sospetto, è importante intervenire tempestivamente.
Se si sospetta l’installazione di un programma malevolo, è opportuno scollegare il dispositivo dalla rete, evitare ulteriori operazioni e rivolgersi a un tecnico informatico o al responsabile della sicurezza aziendale. Se sono state inserite credenziali su una pagina fraudolenta, occorre modificarle immediatamente attraverso i canali ufficiali, utilizzando un dispositivo sicuro, e verificare eventuali accessi anomali agli account coinvolti.
Le comunicazioni sospette possono inoltre essere segnalate al gestore della PEC e alle strutture competenti per la sicurezza informatica.
La regola fondamentale è non fidarsi automaticamente di un messaggio soltanto perché arriva attraverso un canale apparentemente ufficiale. La PEC certifica la trasmissione, non l’identità sostanziale delle intenzioni di chi scrive né la sicurezza degli allegati.
Ecco un esempio di mail di phishing
Invio file IT06157670966_8Juyt.xml, con identificativo 18554042413.In allegato il file contenente la fattura ed il file contenente i metadati.
La mail e’ inviata dal Sistema di Interscambio per la fatturazione elettronica (L. 244/2007).
Se il file allegato presenta estensione .xml.p7m vuol dire che e’ stato firmato digitalmente con firma Cades; per aprirlo e’ necessario installare sul proprio computer un apposito software.
Tali software sono facilmente reperibili sul web sia a pagamento che gratuitamente (licenza open source). Il file xml ottenuto dopo aver ‘decifrato’ la firma puo’ essere agevolmente visualizzato
in formato PDF utilizzando la funzionalità ‘Visualizza PDF Fattura’ dell’area ‘Fatturazione elettronica’ del sito Fatture e Corrispettivi.Per qualsiasi necessita’ di chiarimenti non rispondere a questa mail, ma utilizzare i tradizionali canali di assistenza presenti sul sito www.fatturapa.gov.it.
Il nuovo indirizzo da utilizzare per inviare le prossime fatture al Sistema di Interscambio, fino ad un eventuale nuovo avviso, e’ sdi29@pec.fatturapa.it. L’utilizzo di un indirizzo diverso non garantisce il buon esito del recapito al destinatario.
If you need any clarification do not reply to this email, but use traditional support channels on the site www.fatturapa.gov.it.
The file IT06157670966_8Juyt.xml has been sent with ID 18554042413.The file containing the invoice and the file containing the metadata are attached.
This mail is sent by the Exchange System for electronic invoicing (Law 244/2007).
If the attached file has the extension .xml.p7m, it means that the file has been signed with Cades signature; to be able to read it, you need to install a specific software on your computer.
These software can be easily found on the web, both paid and free (open source license). The xml file obtained after signature decoding can be easily displayed in PDF format,
using the ‘Visualizza PDF Fattura’ in the ‘Fatturazione elettronica’ area of the Fatture e Corrispettivi website.If you want to send other files to the Exchange System, please use the address: sdi29@pec.fatturapa.it.Using a different address does not guarantee delivery.
 Rimani aggiornato seguendoci su Google News!
Iscriviti al canale WhatsApp, segui la nostra pagina Facebook e continua a leggere Quotidiano Piemontese

Sciopero generale, migliaia di studenti e lavoratori in piazza a Torino. Il racconto del corteo in tempo reale

Le foto della manifestazione in corso a Torino

La prima neve è arrivata sulle montagne del Piemonte, le immagini delle webcam

“Obiettivo Foliage” in valle Varaita: il Parco del Monviso organizza un workshop fotografico gratuito

Meteo Piemonte, arriva il freddo di novembre: temperature in calo e possibili nevicate sulle Alpi